Применение ИИ в бизнес-процессах обсудили на третьем бизнес-бранче с Андреем Масаловичем
Российские специалисты по кибербезопасности и госструктуры все чаще предупреждают: искусственный интеллект не стоит внедрять в автоматизацию и ключевые бизнес-решения без предварительных расчетов, контроля и понимания рисков. ИИ способен ускорить процессы, но при некритичном принятии его выводов – ошибиться в расчетах, раскрыть конфиденциальные данные компании или стать точкой доступа для мошенников.
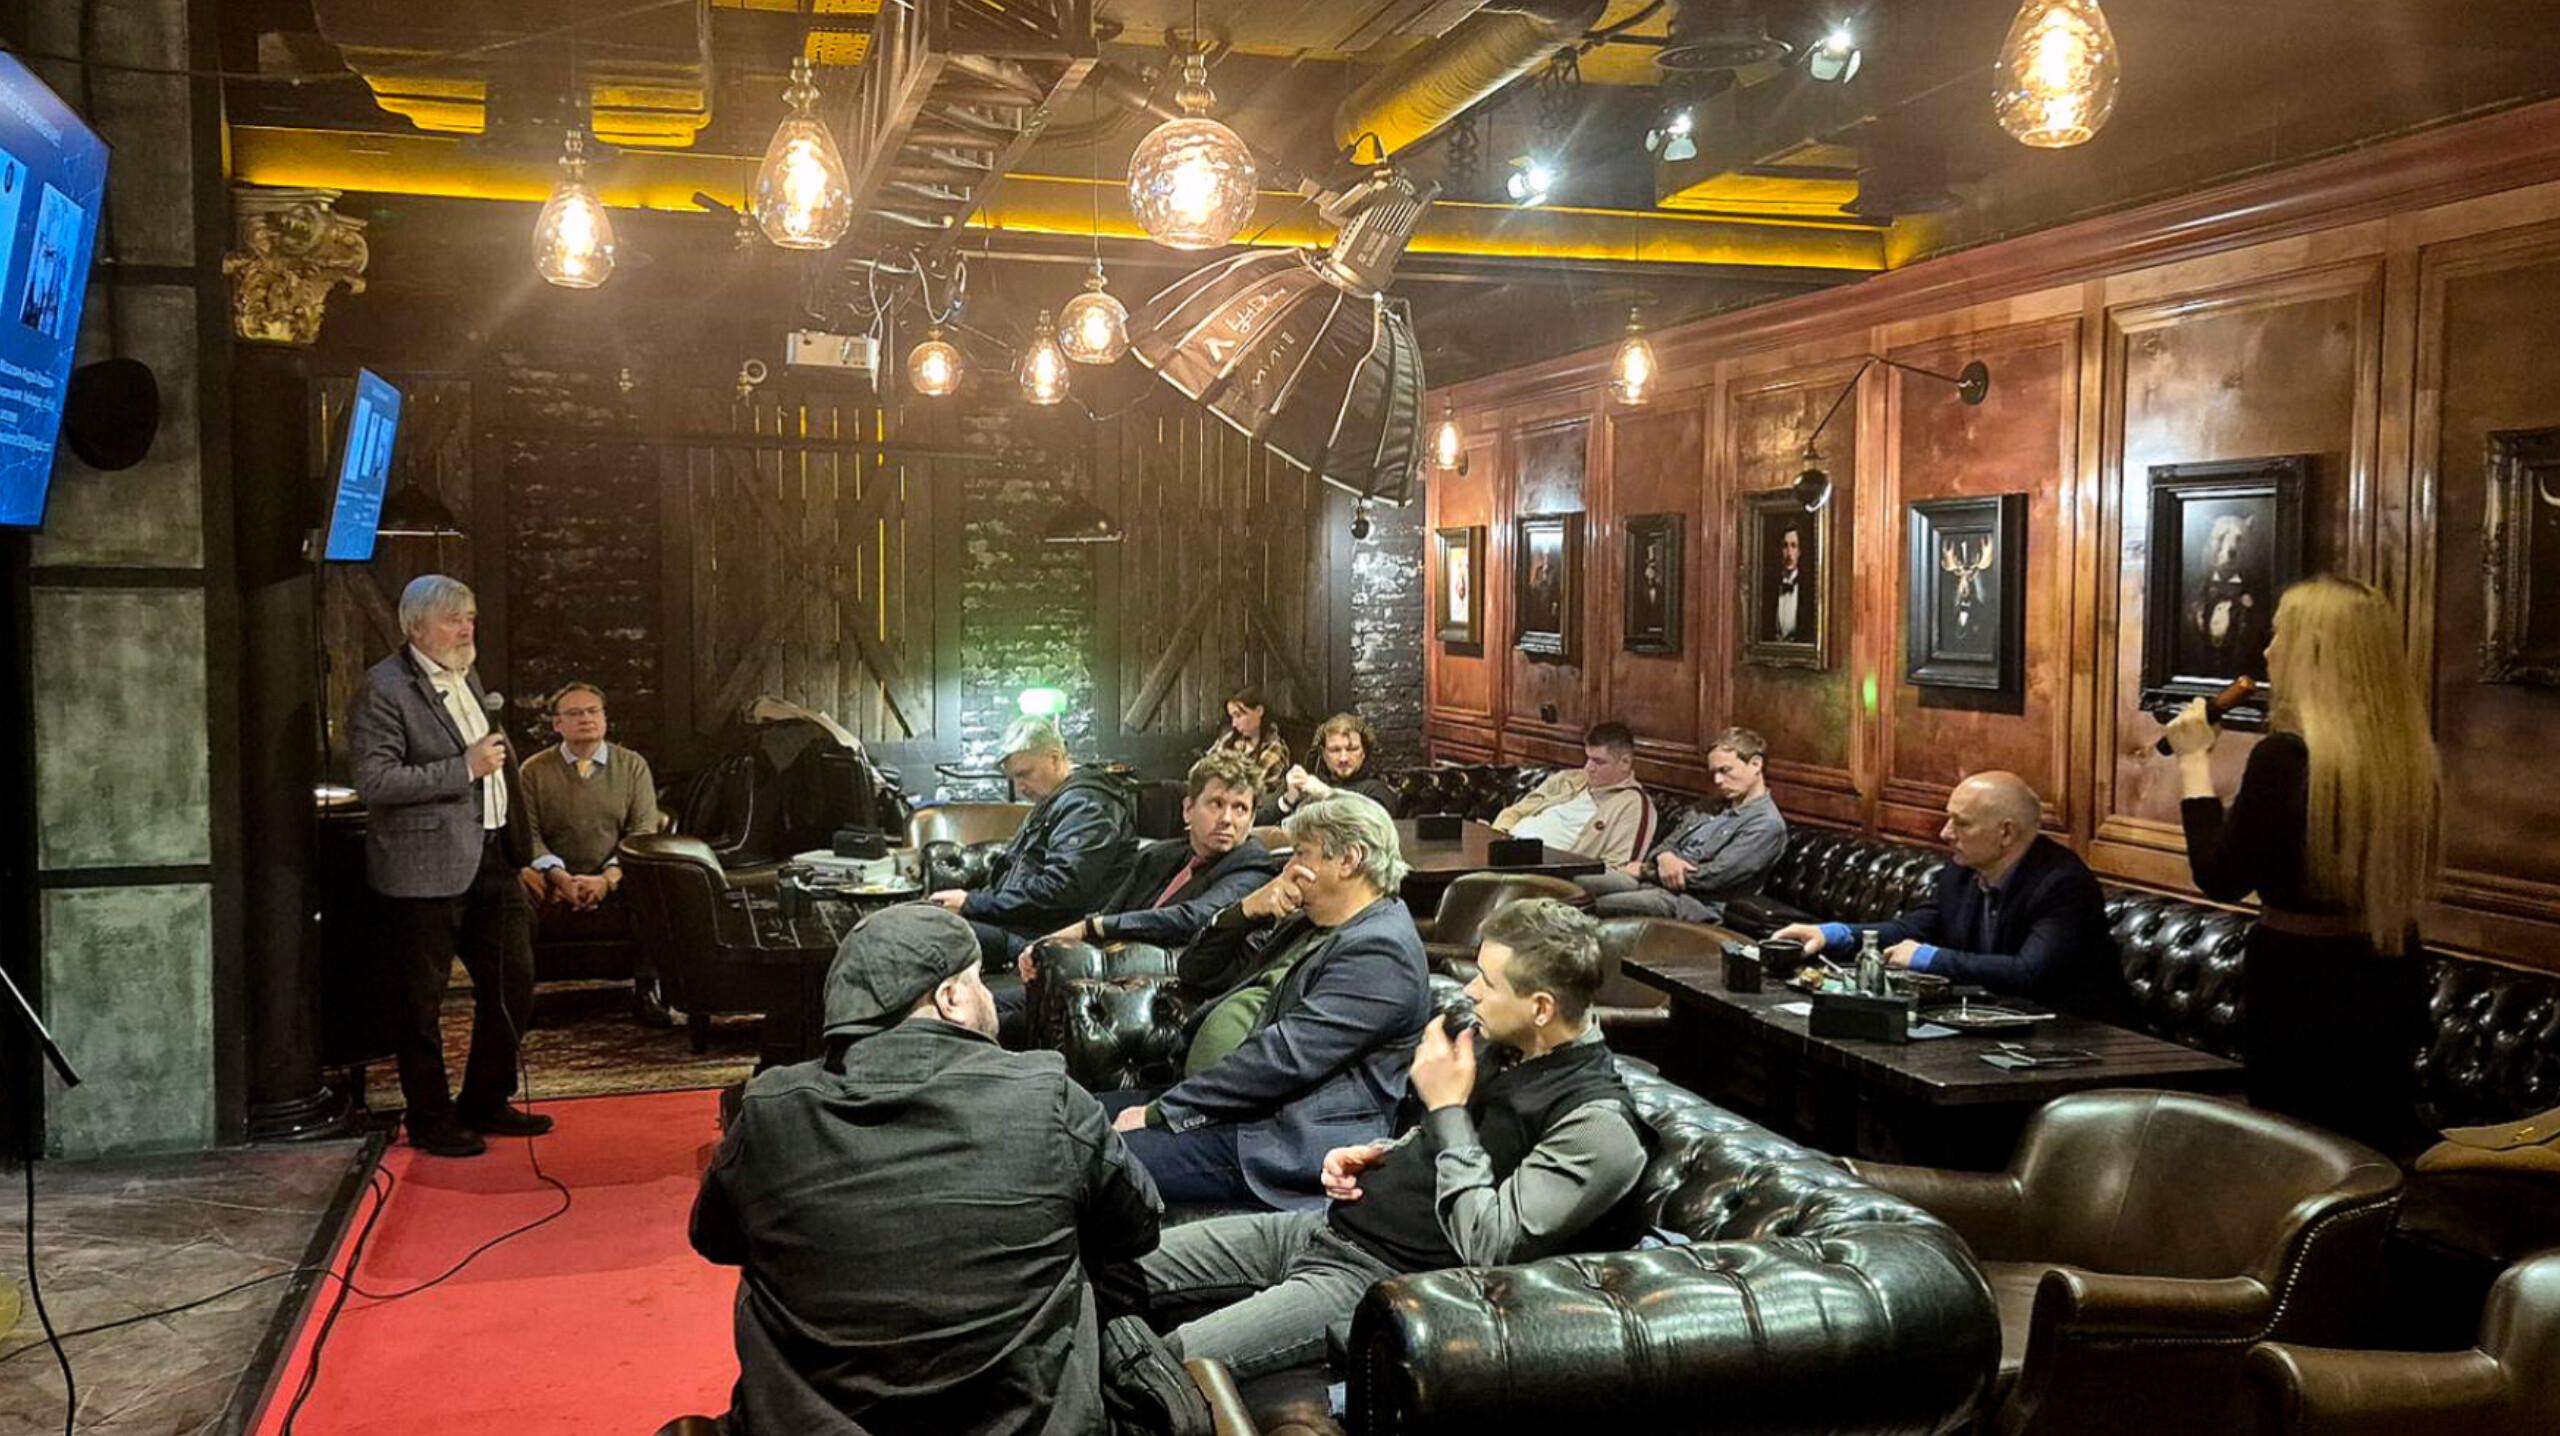
Именно эта тема стала центральной на третьем бизнес-бранче «Идеальное ограбление. Как использование ИИ может опустошить ваш бюджет», который прошел 14 октября. Организатором встречи выступила экосистема «Хаб событий».
Участники обсудили, что автоматизация на основе ИИ особенно опасна, когда решения принимаются слишком быстро и без человеческого участия. Ошибочная модель, некорректные данные, «отравленный» датасет или слепое доверие нейросети могут привести к «идеальному ограблению» бюджета, утечкам и репутационным потерям.
«Эффективность внедрения ИИ нужно оценивать не по обещаниям, а по результатам пилотных проектов на реальных задачах. Мы внедряем автоматизацию только там, где она не снижает качество, а повышает производительность и освобождает время сотрудников. На практике ИИ у нас работает прежде всего как ассистент: помогает искать и систематизировать информацию, готовить материалы и выполнять рутинные операции. В сложных финансовых и аналитических процессах его применение пока ограничено, поскольку затраты на обучение, контроль и корректировку могут превышать эффект. Для нас ИИ пока – инструмент точечной оптимизации, а не полноценная замена бизнес-процессов», – поделился Алексей Кричевский, финансовый эксперт, автор и владелец проекта «Экономизм».
Отдельно шла речь о рисках передачи корпоративных данных во внешние AI-сервисы, использовании сотрудниками несанкционированных нейросетей и росте атак с применением дипфейков.
«Хаотичное внедрение ИИ расширяет возможности киберпреступников: упрощает создание фишинговых сообщений, подделку голоса и видео, а также разработку вредоносного ПО», – отметил генеральный директор коммуникационной группы «Р.И.М. — Интериум» Валерий Сидоренко.
Ключевой практический вывод бранча: ИИ может помогать в анализе и рутинной автоматизации, но финальные решения, особенно юридические, финансовые и стратегические, должны оставаться за людьми. Компаниям важно внедрять правила доступа к данным, проверять источники и результаты работы моделей, ограничивать передачу чувствительной информации и регулярно аудировать AI-процессы.
Основным спикером встречи стал Андрей Масалович – эксперт в сфере киберразведки и информационной безопасности, президент Консорциума «Инфорус» и создатель системы интернет-разведки Avalanche. Он подчеркнул: «ИИ – не «черный ящик», которому можно делегировать ответственность, а инструмент, требующий зрелого управления рисками».
В ходе дискуссии эксперты также затронули вопрос кто несет ответственность за внедрение и применение ИИ-решений – разработчик, интегратор или компания? Александр Сорочан, специалист по повышению операционной эффективности, оптимизации бизнес-процессов и управлению изменениями, автор книги «БДСМ в бизнес-процессах», обратил внимание на то, что основная ответственность все-таки лежит на компании, которая внедряет и использует ИИ: «Именно она определяет правила работы системы, загружает данные и контролирует взаимодействие с клиентом. Разработчик отвечает за качество и корректность самого решения, но при корпоративном внедрении его роль вторична».
Подробнее о всей серии бизнес-бранчей на сайте мероприятия: https://bestconf.pro/cyberbranch